平行地球
不管社會價值觀如何轉變,都要記得最初的那份熱情。
28.4.19
kioptrix level 1.3 # 4 CTF
靶機為192.168.1.102
先用nmap掃描靶機
發現主要服務為80網頁,22SSH服務
閱讀更多 »
4.4.19
LAMP CTF5
靶機IP是192.168.1.103
攻擊機是192.168.1.102
此實作會用到shell反彈
先用nmap掃描靶機
發現22 25 80等些服務
閱讀更多 »
LAMP CTF4
靶機的IP是192.168.1.101
使用NMAP掃描服務
發現開啟22,25,80等服務,還有找到一個文字檔跟五個目錄
閱讀更多 »
23.3.19
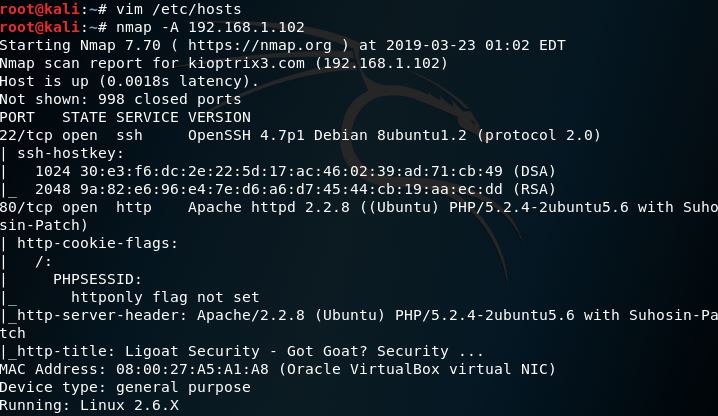
kioptrix level 1.2 # 3 CTF
靶機的IP是192.168.1.102
先在kali linux的host中,加入192.168.1.102 kioptrix3.com 對應
掃描服務nmap
發現22跟80服務,打開狀態
閱讀更多 »
hp switch 5120 web介面設定
參考別人的設定,在service-type web這一行就是有問題
service-type https也不行,最後找到HP的代工廠H3C-5120的設定文件,才解決
原來是用service-type telnet 才設定完成
閱讀更多 »
較新的文章
較舊的文章
首頁
查看行動版
訂閱:
文章 (Atom)